
Każde kliknięcie, zdjęcie czy aktywność w aplikacji zostawia po sobie ślad. Z pozoru niewinne informacje, rozproszone w różnych miejscach sieci, mogą zostać połączone w spójny i zaskakująco dokładny obraz naszego życia. W praktyce oznacza to jedno – Internet wie o nas więcej, niż jesteśmy skłonni przypuszczać.
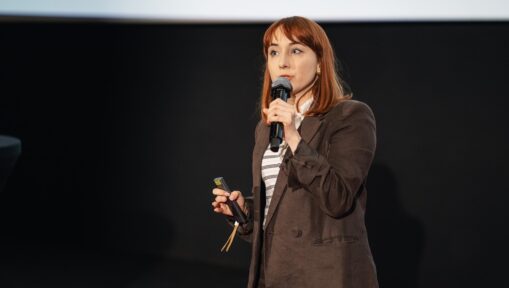
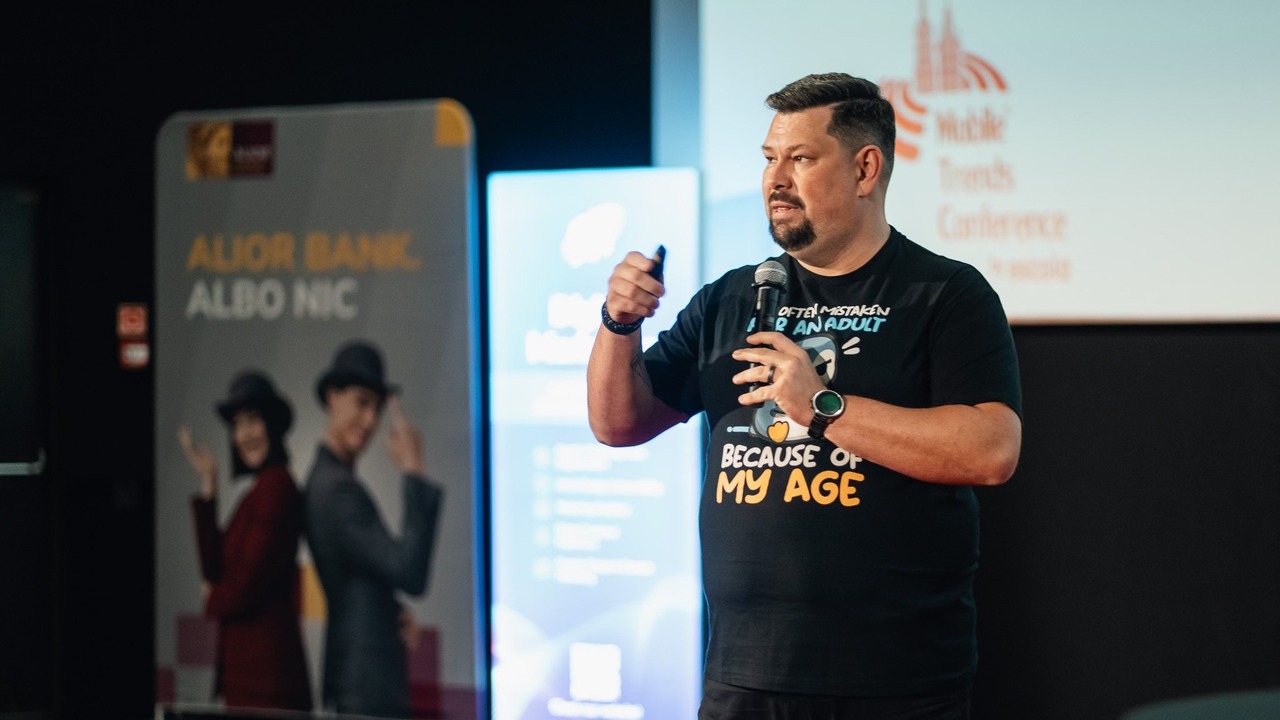
Wystąpienie Kamil Porembiński podczas Mobile Trends Conference pokazuje, jak łatwo te dane zebrać, przeanalizować i wykorzystać – często bez potrzeby stosowania zaawansowanych technik czy łamania zabezpieczeń.
Internet jako układanka z fragmentów danych
Jednym z najbardziej sugestywnych motywów tej prelekcji jest pokazanie, że pojedyncze dane rzadko mają dużą wartość same w sobie. Ich siła ujawnia się dopiero wtedy, gdy zostaną połączone z innymi. Historia tzw. „Pizza Index” doskonale ilustruje ten mechanizm. Analizując czas oczekiwania na pizzę w okolicach Pentagonu, można było przewidywać działania militarne. Nie dlatego, że ktoś miał dostęp do tajnych dokumentów, lecz dlatego, że zrozumiał zależności między pozornie nieistotnymi danymi.
Ten sam mechanizm działa dziś na znacznie większą skalę. Aplikacje takie jak Strava zbierają dane o aktywności fizycznej użytkowników, które – jeśli są publiczne – mogą ujawniać znacznie więcej niż tylko trasę biegu. W przeszłości doprowadziło to do identyfikacji baz wojskowych czy schematów poruszania się żołnierzy. To przykład, który jasno pokazuje, że technologia nie musi być złośliwa, by stać się niebezpieczna.
Prywatność w sieci jako iluzja
Jednym z najmocniejszych przekazów płynących z wystąpienia jest teza, że prywatność w Internecie w praktyce nie istnieje. Każda informacja, którą publikujemy – świadomie lub nie – powinna być traktowana jako potencjalnie publiczna. To podejście może wydawać się przesadzone, ale przytoczone przykłady szybko rozwiewają wątpliwości.
Użytkownicy regularnie udostępniają w sieci dokumenty, zdjęcia czy dane, które nigdy nie powinny tam trafić. Często robią to z wygody lub niewiedzy, wierząc, że skoro platforma umożliwia przesyłanie plików, to jest to bezpieczne. Tymczasem Internet nie zapomina, a raz opublikowane dane mogą krążyć w nim latami – w archiwach, kopiach zapasowych czy zrzutach ekranu.
Szczególnie niepokojące są sytuacje, w których użytkownicy sami ujawniają wrażliwe informacje, nawet tego nie zauważając. Zdjęcie z biurka może zdradzić hasło zapisane na kartce, a fotografia z pracy – szczegóły dotyczące firmy czy systemów, z których korzysta. W takich przypadkach problemem nie jest technologia, lecz brak świadomości.
OSINT – cyfrowe śledztwo dostępne dla każdego
Duża część prelekcji poświęcona jest technikom OSINT, czyli analizie danych z otwartych źródeł. To podejście pokazuje, że nie trzeba być hakerem, aby zdobyć czyjeś dane. Wystarczy cierpliwość, logiczne myślenie i umiejętność łączenia faktów.
Przykład przedstawiony przez Porembińskiego, w którym z jednego maila udało się zidentyfikować konkretną osobę, jest szczególnie wymowny. Proces ten nie wymagał żadnych nielegalnych działań – opierał się wyłącznie na informacjach dostępnych publicznie. Login znaleziony w jednym serwisie prowadził do kolejnych kont, zdjęcia pozwalały na dalszą identyfikację, a dane z rejestrów publicznych umożliwiały potwierdzenie tożsamości.
To pokazuje, jak ogromne znaczenie ma konsekwencja w zarządzaniu swoją obecnością online. Używanie tych samych loginów, publikowanie zdjęć czy pozostawianie śladów w różnych serwisach tworzy cyfrowy ślad, który można odtworzyć niemal krok po kroku.
Publiczne dane – dostępne, ale niedoceniane
Ważnym elementem tej układanki są również publiczne rejestry. W Polsce dostęp do takich źródeł jak CEIDG, KRS czy księgi wieczyste jest stosunkowo łatwy. Problem polega na tym, że większość osób nie zdaje sobie sprawy, jak wiele informacji można z nich wyciągnąć.
Zestawienie danych z różnych źródeł pozwala na stworzenie bardzo szczegółowego profilu – obejmującego nie tylko dane osobowe, ale także historię działalności, adresy czy powiązania biznesowe. W połączeniu z informacjami z mediów społecznościowych daje to niemal pełny obraz życia danej osoby.
Technologia w domu – nowe zagrożenia
Rosnącą rolę urządzeń IoT, które coraz częściej pojawiają się w naszych domach, też ma znaczenie w kontekście bezpieczeństwa. Kamery, roboty sprzątające czy inteligentne systemy zarządzania to ogromna wygoda, ale jednocześnie potencjalne zagrożenie.
W wielu przypadkach problemem nie jest sama technologia, lecz jej niewłaściwa konfiguracja. Brak hasła, domyślne ustawienia czy nieaktualne oprogramowanie mogą sprawić, że dostęp do urządzenia uzyska osoba trzecia. W skrajnych przypadkach oznacza to możliwość podglądania użytkownika lub ingerowania w działanie systemów.
To kolejny dowód na to, że granica między światem cyfrowym a fizycznym coraz bardziej się zaciera.
Nadmiar informacji i jego konsekwencje
Szczególnie istotnym wątkiem jest problem nadmiernego dzielenia się informacjami, zwłaszcza w kontekście dzieci. Publikowanie zdjęć, historii czy danych najmłodszych stało się powszechną praktyką, ale jej konsekwencje mogą być długofalowe.
Dane raz opublikowane pozostają w sieci praktycznie na zawsze. Oznacza to, że dziecko dorastające w erze mediów społecznościowych może mieć cyfrową historię, na którą nigdy nie wyraziło zgody. To rodzi pytania nie tylko o prywatność, ale także o odpowiedzialność.
Czy można coś zrobić po wycieku danych?
Jednym z najbardziej realistycznych elementów wystąpienia jest odpowiedź na pytanie, co zrobić, gdy dane już trafią do sieci. Niestety, możliwości są ograniczone. W większości przypadków nie da się ich całkowicie usunąć.
Można próbować ograniczyć skutki – reagować szybko, informować użytkowników, zabezpieczać systemy – ale sam fakt wycieku jest nieodwracalny. Dlatego kluczowe znaczenie ma prewencja.
Świadomość jako najlepsza ochrona
Najważniejszy wniosek płynący z całej prelekcji jest prosty, choć nie zawsze wygodny:
bezpieczeństwo w sieci zaczyna się od świadomości użytkownika.
To nie zaawansowane systemy czy regulacje prawne stanowią pierwszą linię obrony, lecz nasze codzienne decyzje. Każde zdjęcie, każdy wpis, każda rejestracja w serwisie to element większej całości, który może zostać wykorzystany w nieprzewidziany sposób.
W świecie, w którym dane są jednym z najcenniejszych zasobów, warto zadać sobie pytanie nie tylko „co udostępniam?”, ale przede wszystkim „czy naprawdę muszę to udostępniać?”.
Artykuł powstał na podstawie prelekcji Kamila Porembińskiego zaprezentowanej podczas Mobile Trends Conference 2026. A o bieżącej edycji Mobile Trends Conference przeczytasz tutaj.